
AUTHENTICITY | NON REPUDATION | INTEGRITY | CONFIDENTIALITY

© PT Solusi Identitas Global Net.
All Rights Reserved.
Kontrak sudah semua pihak teken, lalu staf menambahkan satu koma yang sempat tertinggal. Beberapa menit kemudian, panel tanda tangan berubah merah dan menyatakan dokumen tidak valid. Hash dokumen bekerja persis seperti itu, tanpa toleransi sekecil apa pun.
Banyak tim menganggap perubahan kecil tidak berpengaruh apa-apa. Anggapan itu membuat mereka mengompres, menggabung, atau mengedit berkas yang sudah final. Padahal menjaga keutuhan berkas berjalan seiring dengan Enkripsi Dokumen sebagai lapisan pelindung isi.
Memahami cara kerjanya menghemat banyak waktu. Anda jadi tahu tindakan mana yang aman dan mana yang merusak. Artikel ini membahasnya dari sisi praktik sehari-hari.
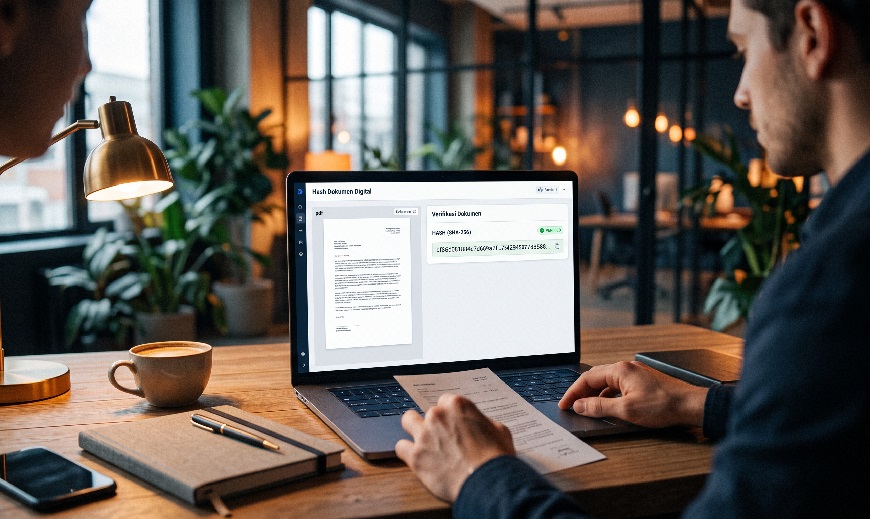
Bayangkan sebuah mesin yang membaca seluruh isi berkas Anda. Mesin itu menghasilkan deretan karakter dengan panjang tetap, berapa pun ukuran dokumennya.
Algoritma memproses setiap byte di dalam berkas, termasuk spasi dan tanda baca. Hasilnya berupa nilai unik yang mewakili isi dokumen pada saat itu. Detail sertifikat elektronik biasanya mencantumkan algoritmanya, misalnya SHA-256 yang berpasangan dengan RSA.
Ubah satu koma, maka nilai yang mesin hasilkan berubah total. Perubahannya bukan bergeser sedikit, melainkan menjadi deretan yang sama sekali berbeda. Sifat inilah yang membuat pemalsuan diam-diam menjadi sulit. Hash dokumen pun berfungsi sebagai penanda keutuhan yang sangat sensitif.
Tanda tangan elektronik tidak menempel pada gambar, melainkan pada nilai hash tadi. Hubungan itu yang membuat keduanya saling terkunci. Begitu hash dokumen berubah, tanda tangannya kehilangan pasangan pembanding.
Saat Anda membuka berkas, sistem menghitung ulang nilai hash dari isi dokumen. Sistem lalu membandingkannya dengan nilai yang tersimpan di dalam tanda tangan. Kalau keduanya cocok, dokumen dinyatakan utuh.
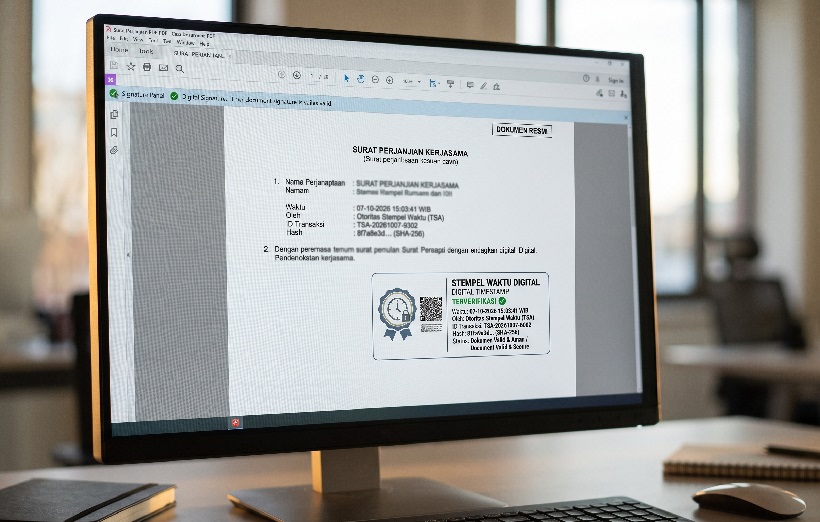
Pembaca PDF menampilkan keterangan bahwa dokumen tidak berubah sejak penandatanganan. Portal verifikasi resmi menuliskannya dengan kalimat serupa. Begitu isinya bergeser, kedua alat itu langsung memberi peringatan.
Dua istilah ini sering tertukar dalam percakapan sehari-hari. Fungsinya jelas berbeda.
Enkripsi menyembunyikan isi dan pemilik kunci dapat membukanya kembali. Perhitungan hash berjalan satu arah, jadi tidak ada cara mengembalikan nilainya menjadi dokumen asli. Karena itu nilai hash aman untuk sistem simpan tanpa membocorkan isi berkas.
Bagian ini paling berguna untuk tim administrasi. Beberapa tindakan yang terasa sepele ternyata mengubah hash dokumen secara diam-diam.
| Tindakan pada berkas | Efeknya | Status tanda tangan |
| Menambah tanda tangan pihak berikutnya | Sistem menyimpan versi baru secara bertahap | Tetap sah |
| Mengompres agar ukurannya kecil | Struktur isi berubah | Gugur |
| Menggabung beberapa PDF | Struktur isi berubah | Gugur |
| Mengedit teks atau mengisi kolom terkunci | Isi berubah | Gugur |
| Mencetak lalu memindai ulang | Data tanda tangan hilang | Tidak terbaca |
Beberapa pola berikut sering muncul tanpa tim sadari:
Tiga pola pertama mengubah isi berkas sehingga verifikasi gagal. Pola keempat lebih parah karena seluruh data tanda tangan lenyap. Arsip elektronik aslinya wajib Anda simpan berdampingan dengan salinan cetaknya.
Pertanyaan ini wajar muncul. Kalau setiap perubahan merusak tanda tangan, bagaimana dokumen bisa diteken banyak orang secara berurutan?
Format PDF mendukung penyimpanan bertambah tanpa menimpa isi sebelumnya. Tanda tangan baru menempel di bagian akhir berkas, sementara bagian lama tetap utuh. Verifikasi pun memeriksa tiap tanda tangan berdasarkan versi dokumen yang sesuai.
Mekanisme ini memungkinkan alur parallel maupun hierarchy signing berjalan. Semua pihak meneken satu berkas yang sama tanpa saling merusak. Layanan e signature modern mengandalkan prinsip tersebut.
Susunan langkah berikut menjaga hash dokumen tetap cocok sampai akhir:
Langkah kedua sering tim balik urutannya. Mereka meneken dulu, baru menggabungkan lampiran, lalu heran melihat status tanda tangan gugur. Membalik urutannya menyelesaikan sebagian besar keluhan ini.
Perlakukan berkas bertanda tangan sebagai dokumen yang terkunci. Semua perubahan seharusnya terjadi sebelum proses penandatanganan berjalan, selagi hash dokumen belum terikat pada tanda tangan. Kalau Anda telanjur perlu merevisi, terbitkan versi baru dengan penomoran berbeda. Perlu Anda catat juga bahwa perhitungan hash bukan jaminan mutlak selamanya. Algoritma lama seperti SHA-1 sudah ditinggalkan karena kelemahannya terbukti. Karena itu industri berpindah ke algoritma yang lebih kuat seiring waktu.
Anda bisa memeriksa status keutuhan berkas kapan saja lewat portal verifikasi Komdigi. Pemeriksaan singkat itu memperlihatkan apakah dokumen masih utuh sejak penandatanganan. Biasakan melakukannya sebelum mengirim berkas penting ke mitra.
ezSign, layanan dari PT Solusi Identitas Global Net, berdiri sebagai penyelenggara sertifikasi elektronik yang Komdigi akui. Cakupannya meliputi sertifikat elektronik, tandatangan elektronik, e-Meterai, sertifikat time stamp, hingga pengelolaan dokumen. Tim yang sedang merapikan alur dokumennya dapat menjadikan urutan kerja di atas sebagai acuan awal.
Bagi perusahaan yang baru menata layanan e signature, pelatihan singkat soal keutuhan berkas layak masuk agenda. Satu sesi pendek biasanya cukup membuat tim berhenti mengompres dokumen final. Penerapan tandatangan elektronik pun berjalan jauh lebih mulus setelahnya.